
Como habilitar acesso VPN no Active Directory (AD)
Habilitar VPN para Usuário
Active Directory – domínio fve.local
Objetivo
Este manual apresenta o procedimento para habilitar o acesso VPN para uma conta de usuário no Active Directory.
Pré-requisito
O procedimento deve ser realizado por uma conta com permissão para alterar as propriedades dos usuários no domínio.
1. Abrir o Active Directory Users and Computers
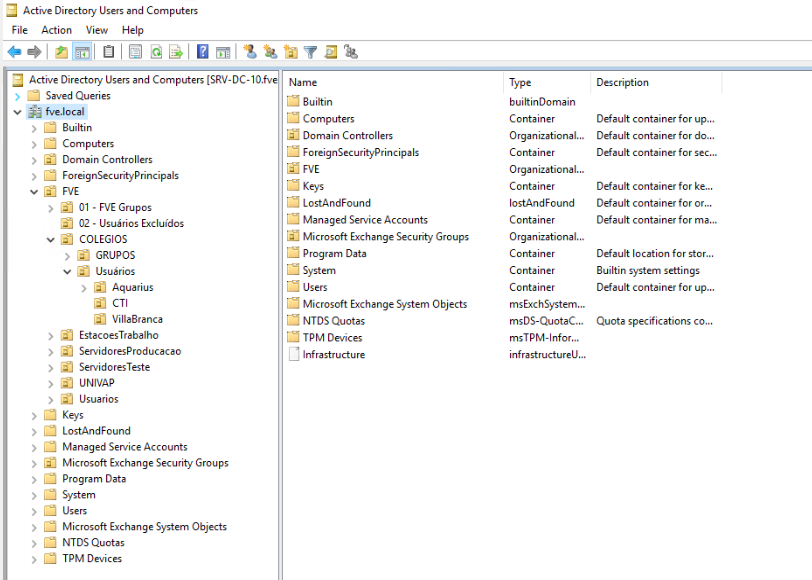
No servidor/controlador de domínio, abra o Active Directory Users and Computers (Usuários e Computadores do Active Directory). Na árvore à esquerda, selecione o domínio fve.local.
2. Localizar o usuário
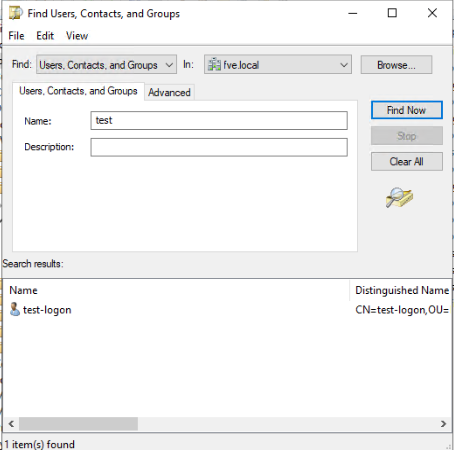
Clique com o botão direito sobre o domínio fve.local e selecione Find... (Localizar...). Informe o nome do usuário que terá o acesso VPN e realize a pesquisa.
3. Abrir as propriedades do usuário
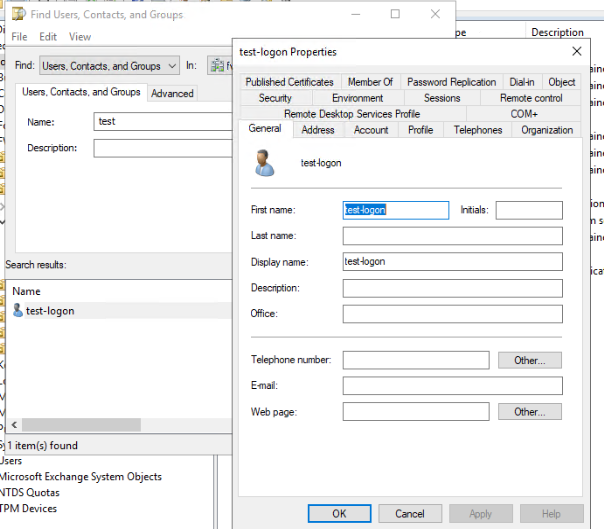
Nos resultados da pesquisa, selecione o usuário desejado e abra suas propriedades. Na janela de propriedades, localize a aba Dial-in.
4. Habilitar o acesso VPN
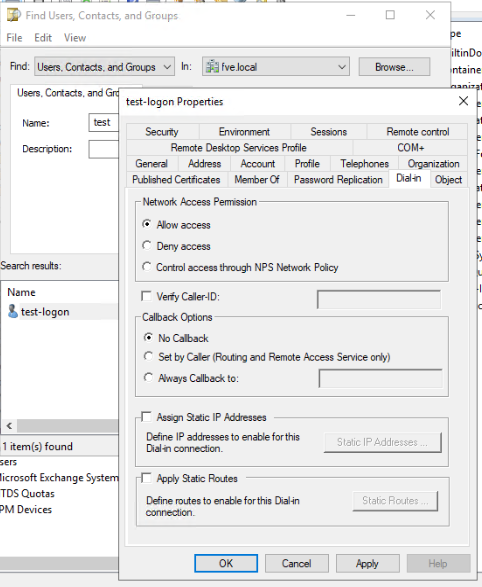
Na aba Dial-in, em Network Access Permission, selecione Allow access. Em seguida, clique em Apply e depois em OK para salvar a alteração.
Conclusão
Após salvar a alteração, o usuário estará autorizado a utilizar o acesso VPN conforme as políticas e configurações de acesso remoto da organização.